
ProtectSystem и файлы сборщика: проверить контекст службы
Инженер видит доступную запись в каталог шлюза хозяйства, но служба получает отказ. Причина может быть в её отдельном файловом представлении или ограничениях systemd. Проверяйте контекст процесса, фактический путь и применённые настройки. Права владельца файла на хосте не описывают автоматически весь доступ службы. Приёмка должна подтвердить необходимые операции с собственными тестовыми данными, сохраняя проектную изоляцию вместо глобального снятия ограничений ради исчезновения одной ошибки.
Сохранить реальную конфигурацию
Systemd.exec описывает ProtectSystem, ReadWritePaths и связанные условия файловой изоляции. (systemd — execution environment) Возможности зависят от версии и окружения. Не считайте наличие строки гарантией эффекта на любой платформе, но и не исключайте её влияние по успешной ручной записи. Сохраните применённые unit дополнения, служебную учётную запись и фактический рабочий каталог. Одно знакомое имя пути может скрывать разные представления в интерактивном сеансе и у работающего сборщика полевого узла хозяйства.
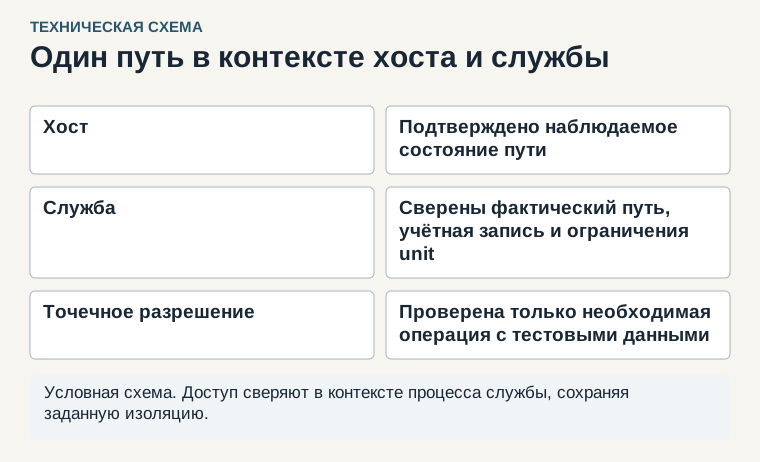
В карте файлов разделите конфигурацию, постоянное состояние, очередь, логи и временные данные. Для каждой области укажите необходимую операцию и предусмотренный доступ. Не выдавайте приложению полный доступ к системе вместо адресного решения. Секретное содержимое не нужно для первичной проверки. Если отказ относится к отсутствующему mount или неверному относительному пути, это другая причина. Сначала установите фактическое сообщение и контекст, не приписывая любую ошибку записи одной настройке только по совпадению времени после обновления unit.
Испытать нужные операции
На стендовой копии службы создайте собственный безопасный тестовый набор и выполните предусмотренную запись в требуемую область. Сопоставьте результат из контекста приложения и фактическую конфигурацию изоляции. Не ограничивайтесь созданием пустого файла вручную: программа может нуждаться в переименовании, обновлении состояния или другом документированном действии. Каждая используемая операция проверяется по реальной модели приложения. При этом тест не должен изменять рабочую конфигурацию, ключи и архивы эксплуатационного хозяйственного шлюза.
Отдельно проверьте отказ доступа к области, которая по проекту должна оставаться недоступной. Успех адресного исправления не должен бесшумно открыть всю файловую систему. После возврата утверждённых настроек подтвердите перезапуск, новый измерительный цикл и запись в правильное место. Если процесс продолжает писать альтернативный каталог по умолчанию, отсутствие ошибки не считается достаточным результатом. Сохраняйте реальные пути и контрольные признаки тестовых данных, чтобы отличить правильную работу от обхода исходной задачи через другой файл.
Принять необходимый доступ
В акте сохраните ограничения, нужные операции и результаты положительных и отрицательных случаев. Приёмка подтверждает доступ конкретной службы к предусмотренному состоянию при сохранённом проектном охвате изоляции. Для хозяйства это позволяет обслуживать сборщик без случайного снятия всех ограничений и без ложного вывода по ручному запуску от другой учётной записи. Инженер видит точную область отказа, а новое измерение и его запись подтверждают прикладную работоспособность в том контексте, где процесс действительно выполняется после штатного запуска шлюза.

